Контроль состояния соединений
Управляйте соединениями через анализ состояния пакетов, NAT, правила по расписанию, защиту от подмены адресов и политики интерфейсов.
AZTCOFW / NGFW
AZTCOFW объединяет контроль приложений, предотвращение вторжений, веб-защиту и сетевые политики на устройстве, виртуальной машине или совместимом оборудовании.
Обсудить со специалистом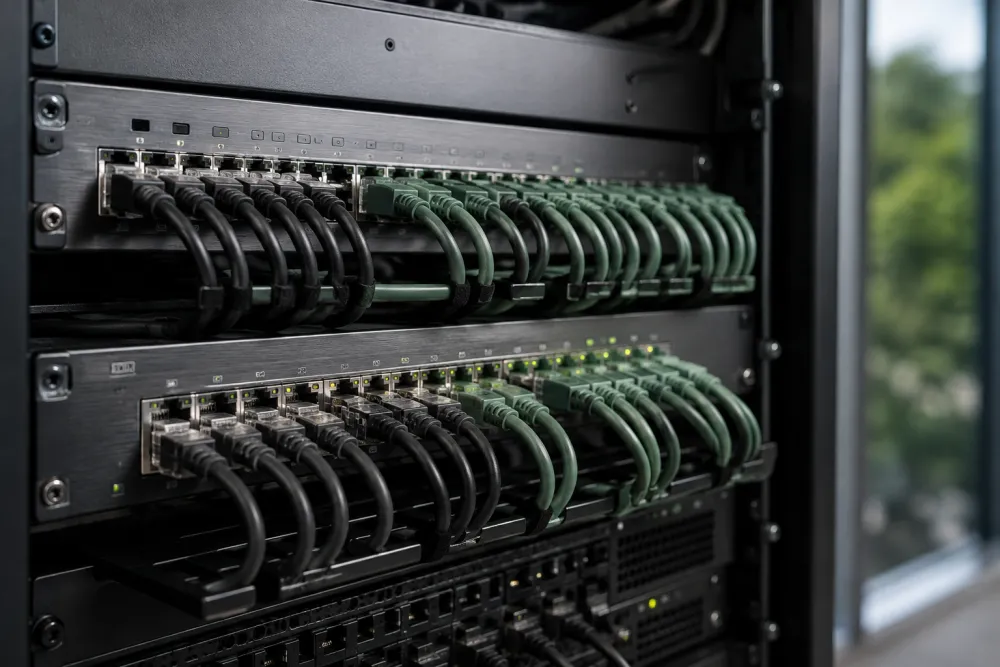 AZTCOFW / NGFW
ВОЗМОЖНОСТИ NGFW
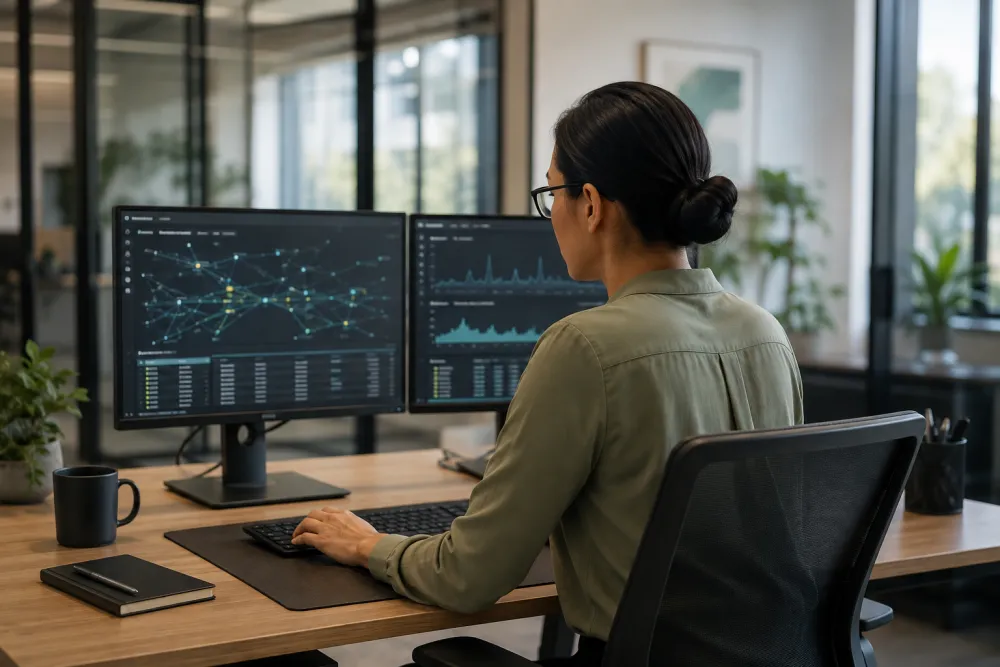
Управляйте соединениями через анализ состояния пакетов, NAT, правила по расписанию, защиту от подмены адресов и политики интерфейсов.
Используйте IPv4/IPv6, статическую маршрутизацию и маршрутизацию на основе правил, DHCP, перенаправление DNS и динамический DNS.
Планируйте зашифрованные соединения между площадками и удалённый доступ через IPsec, OpenVPN или WireGuard.
Проектируйте балансировку нескольких WAN, переключение соединений и дополнительные конфигурации высокой доступности.
Задавайте приоритет важного трафика с помощью шейпинга, ограничения скорости и правил гостевого доступа.
Организуйте доступ через локальных пользователей, RADIUS или LDAP и гостевые порталы.
Обсудите IDS/IPS, источники правил, анализ пакетов и настройки под вашу среду.
Изучайте события через локальные и удалённые журналы, графики трафика, SNMP и инструменты диагностики.
Доступность функций зависит от версии, пакетов, лицензирования и конфигурации. Подтвердите итоговый состав с AZTCO до покупки.
ФУНКЦИИ AZTCO
Узнайте назначение модулей, их место в сети и условия, которые следует учесть при развёртывании.
Сигнатурная проверка, политики по интерфейсам, выбранные категории правил, исключения, оповещения и просмотр заблокированных узлов. Доступ к сигнатурам, обновление и предотвращение зависят от лицензии и настройки.
Используйте списки репутации DNS/IP, разрешённые исключения и выбор источников для ограничения нежелательных или рискованных назначений. Политика действует для запросов через настроенный resolver; альтернативный и шифрованный DNS требуют сетевых правил.
Контролируйте доступ через явный HTTP/HTTPS-прокси с упорядоченными правилами доменов, областями клиентов и расписаниями. Кэшируйте подходящие HTTP-ответы и включайте проверку HTTPS с исключениями при доверенном сертификате на клиентах.
Проверяйте подходящие HTTPS-загрузки через инспекцию WebGuard и блокируйте обнаруженное вредоносное ПО. Необходимы инспекция HTTPS и доверие клиента к сертификату проверки.
Сопоставляйте поддерживаемые события IPS, DNS, межсетевого экрана и приложений. Анализируйте оценки риска 0–100, историю доказательств, заметки и ответственных. Настраивайте временное доверие, уведомление/блокировку или ограниченный карантин. Оценка указывает на подозрение, а не подтверждённый взлом.
Отслеживайте наблюдаемую загрузку/выгрузку клиентов и приложений, текущую активность, итоги интерфейсов и ежедневные отчёты. Экспортируйте CSV и включайте почту по желанию. Не складывайте вместе итоги клиента и интерфейса.
Объединяйте локальных пользователей и зарегистрированные устройства в группы; используйте псевдонимы групп IPv4 в правилах доступа. Создавайте брендированные гостевые страницы для зон, редактируйте, просматривайте и публикуйте их.
Отслеживайте выбранные клиентские интерфейсы на признаки совместного подключения, проверяйте основания и исключения, выбирайте уведомление или ограничение источника. Результаты требуют проверки и сами по себе не доказывают совместный доступ.
Публикуйте сервисы через обратный прокси с завершением TLS, настройкой frontend/backend, проверками состояния, балансировкой серверов и статистикой через совместимую интеграцию HAProxy. Она не заменяет WAF.
Подберите модули и сервисы для вашей сети вместе с реселлером. Доступность зависит от лицензии, конфигурации устройства и выбранной версии ПО.
КОНТРОЛЬ ПРИЛОЖЕНИЙ
Проверьте обнаружение, область действия и применение политик до включения контроля.
Выбирайте поддерживаемые приложения или категории для наблюдения и контроля доступа. Точность обнаружения зависит от шифрования, изменений приложений и видимого межсетевому экрану трафика.
Сначала наблюдайте, затем разрешайте, блокируйте либо отдельно ограничивайте загрузку и выгрузку поддерживаемых потоков. Связанные с правилом межсетевого экрана политики проверяются по порядку.
Связывайте политику приложения с правилами IPv4 и ограничивайте её узлами, сетями, именами хостов или псевдонимами адресов. Перед блокировкой проверьте соответствующий путь трафика.
Сохраняется приоритет встроенного порядка правил. Управляемые назначения приложений можно использовать с упорядоченными правилами и шлюзами; позднее обнаружение не перенаправляет уже начатый поток.
Управляемые определения имён хостов и доменов дополняют анализ протоколов для поддерживаемых приложений. Общие IP, изменения CDN, шифрование имён и туннели могут снизить точность классификации.
Обновляйте проверенные региональные данные вручную либо ежедневно/еженедельно по UTC. Состояние видно, предыдущий набор сохраняется. По умолчанию расписание выключено.
Просматривайте обнаруженные потоки приложений, байты, пакеты и решения политик. Данные доступны в совместимых представлениях Traffic Center и Client Risk, но не являются полным архивом трафика.
Классификации нужен наблюдаемый трафик, она может начаться после первых пакетов. Перед блокировкой проверьте рабочие приложения, шифрование, VPN и формирование трафика. Политики приложений, связанные с правилами, поддерживают IPv4.
Без проверки HTTPS WebGuard применяет политику назначения по запрошенному имени хоста. Для антивирусной проверки нужны проверяемый HTTPS-трафик и доверенный клиентский сертификат.
ОСНОВНОЙ МЕЖСЕТЕВОЙ ЭКРАН / IPv4 + IPv6
Фильтрация, адресация, маршрутизация, VPN и отказоустойчивость для выбранной версии и схемы.
Фильтрация соединений IPv4 и IPv6 с учётом состояния. Настраивайте правила интерфейса и общие правила, разрешение/блокировку/отклонение, сети, порты и протоколы, журналирование и диагностику таблицы состояний.
Повторно используйте псевдонимы узлов, сетей и портов, а также таблицы URL. Упорядочивайте правила, задавайте расписания и поддерживаемые лимиты подключений и состояний для каждого правила.
Сопоставляйте внешний адрес внутреннему узлу через 1:1 NAT или публикуйте сервис переадресацией порта. Используйте автоматический, гибридный или ручной исходящий NAT, виртуальные IP и split DNS; доступ ограничивают правила.
Настраивайте двухстековые интерфейсы, статическую IPv6-адресацию или DHCPv6 на WAN, делегирование и отслеживание префиксов LAN, объявления маршрутизатора, SLAAC и DHCPv6. Правила IPv6 задаются отдельно от IPv4.
Создавайте интерфейсы VLAN 802.1Q, разделяйте LAN и DMZ, задавайте статические маршруты и маршрутизацию по шлюзам. Явно определяйте доступ между сегментами и совместно проверяйте виртуальные и физические коммутаторы.
Контролируйте шлюзы, настраивайте многоуровневое переключение и балансировку новых соединений между шлюзами одного уровня. Выбор выполняется для соединения; существующей сессии может потребоваться повторное подключение.
Используйте IPsec и OpenVPN для связи площадок и удалённого доступа; WireGuard доступен через совместимый пакет. Поддержка сертификатов, локальных учётных записей, RADIUS и LDAP зависит от выбранной схемы VPN.
Обеспечьте переключение между совместимыми межсетевыми экранами с общими виртуальными адресами и синхронизацией состояний соединений и конфигурации. Выделите сеть синхронизации и уточните совместимость сервисов у реселлера.
Настраивайте очереди формирования трафика и ограничители скорости загрузки/выгрузки, включая распределение по узлам. Поддерживаемая схема зависит от профилей полосы, драйверов интерфейсов и путей пакетов.
Используйте DHCPv4/v6, ретранслятор DHCP при поддержке, DNS-resolver/forwarder, переопределения DNS, динамический DNS и NTP. Проверку DNSSEC можно включить в resolver.
Управляйте локальными пользователями и правами, поддерживаемой аутентификацией RADIUS/LDAP, зонами captive portal и встроенными ваучерами/сессиями. Настройте оформление гостевого портала AZTCO.
Управляйте через веб-интерфейс, создавайте и восстанавливайте резервную конфигурацию, просматривайте историю версий. Доступны управление сервисами, расписания и диагностика; для восстановления настроек дополнений могут потребоваться совместимые пакеты.
ЖУРНАЛЫ / ОТЧЁТЫ / ДИАГНОСТИКА
Используйте локальную диагностику вместе со своим сборщиком журналов, SIEM и системой управления сетью.
Просматривайте события экрана, системы, аутентификации, VPN, DNS/DHCP и шлюзов. Передавайте журналы на внешний syslog-сборщик для хранения вне устройства; встроенная отправка использует UDP.
Отправляйте события Client Risk по syslog через UDP, TCP или TLS. TCP/TLS используют octet-counted framing; TLS проверяет сертификат приёмника. Выбирайте события безопасности, политик и администрирования/состояния.
Передавайте поддерживаемые системные сведения и интерфейсы во внешнюю систему управления сетью через встроенный SNMP. Ограничьте доступ разрешёнными узлами мониторинга и проверьте MIB выбранного выпуска.
Client Risk отправляет ловушки SNMPv2c с ID события, адресом клиента, действием и оценкой риска. Настройте приёмник, community и выделенную базу корпоративного OID. Ловушки не добавляют OID для опроса; модуль не поддерживает SNMPv3/informs.
Графики/счётчики интерфейсов, задержка и потери шлюзов, состояния экрана, маршруты и статус VPN помогают отличить сбой канала от проблемы политики или сервиса.
Используйте захват пакетов, ping, traceroute, DNS-запросы, просмотр маршрутов/состояний и совместимый Speedtest для поиска неисправностей. Учитывайте нагрузку рабочей сети.
Запускайте локальные пошаговые проверки, сопоставляющие состояние, конфигурацию и клиентские данные. Результат объясняет наблюдаемые признаки; оператор проверяет его до изменения политики.
Просматривайте историю и доказательства Client Risk, отчёты CSV/печати, ежедневное использование Traffic Center и экспорт CSV. Почта доступна при настроенном SMTP; состав отчёта зависит от наблюдений и хранения.
Передавайте поддерживаемые журналы и события в SIEM или систему мониторинга. На приёмнике настройте разбор, время, хранение и обработку дублей. UDP и ловушки не подтверждают доставку; очереди ограничены.
ПОРТАЛ КЛИЕНТА / ПОДДЕРЖКА
Проверяйте срок действия и продление, а также резервные копии конфигурации при включённой функции.
Проверяйте лицензии экранов, даты окончания и продления в одном месте. Если включено резервное копирование, просматривайте сохранённые копии и скачивайте доступные согласно правам аккаунта.
Храните копии конфигурации вне устройства для восстановления. При включении для подключённого экрана плановые и версионные копии помогают восстановить или заменить его на совместимой системе.
Получайте помощь с конфигурацией, соединением, VPN, настройкой политик и диагностикой. Удалённая помощь предоставляется по применимому плану и с вашего согласия.
Согласуйте часы поддержки, уровни серьёзности, целевые сроки первого ответа и контакты эскалации. Объём услуг задаёт договор; время ответа и срок решения различаются.
Устанавливайте доступные исправления и улучшения, проверяйте разрешённые лицензией версии, состояние и историю обновлений. Планируйте установку в окна обслуживания.
Обновляйте изолированные или ограниченные по Интернету системы автономными пакетами без прямой загрузки с межсетевого экрана. Уточните наличие пакетов и порядок переноса для выбранного выпуска.
Выбирайте подключённое или автономное обслуживание с учётом сетевых правил. Планируйте обновления и перезапуски с командой или поддержкой AZTCO и уточняйте наличие пакетов для выпуска.
При отказе оборудования, включённого в обслуживание, обратитесь в поддержку для диагностики, ремонта или замены согласно договору. При наличии может быть предоставлено временное устройство, чтобы сохранить основную ёмкость на время ремонта. Доступность, доставка и условия зависят от региона и плана; уточните покрытие до покупки.
AZTCOFW / Контакты
Расскажите о своих планах. Мы поможем спроектировать защиту.